 Framecho
開始前準備
先準備專用儲存桶與權限受限的金鑰,再開啟 Framecho「設定 › 雲端 › S3 相容儲存」。
- 建立專用儲存桶,記下名稱與區域。
- 建立只能存取此 Bucket 的應用程式金鑰,允許上傳、讀取、分段上傳與刪除。
- 選擇私有或公開模式;私有模式不必公開 Bucket。
- 按「驗證連線」,Framecho 會上傳、讀取並刪除小型測試檔。
私有桶 + 有效期限分享
儲存桶保持私有。Framecho 產生 1 小時、24 小時或 7 天有效的簽名連結。
公開讀取 + 固定連結
連結不會過期,但持有物件網址者皆可讀取。只能允許公開讀取,絕不可公開寫入。
截圖與支援單必須遮住 Access Key ID 與 Secret。請建立限定單一 Bucket 的專用金鑰。
Framecho 欄位怎麼填
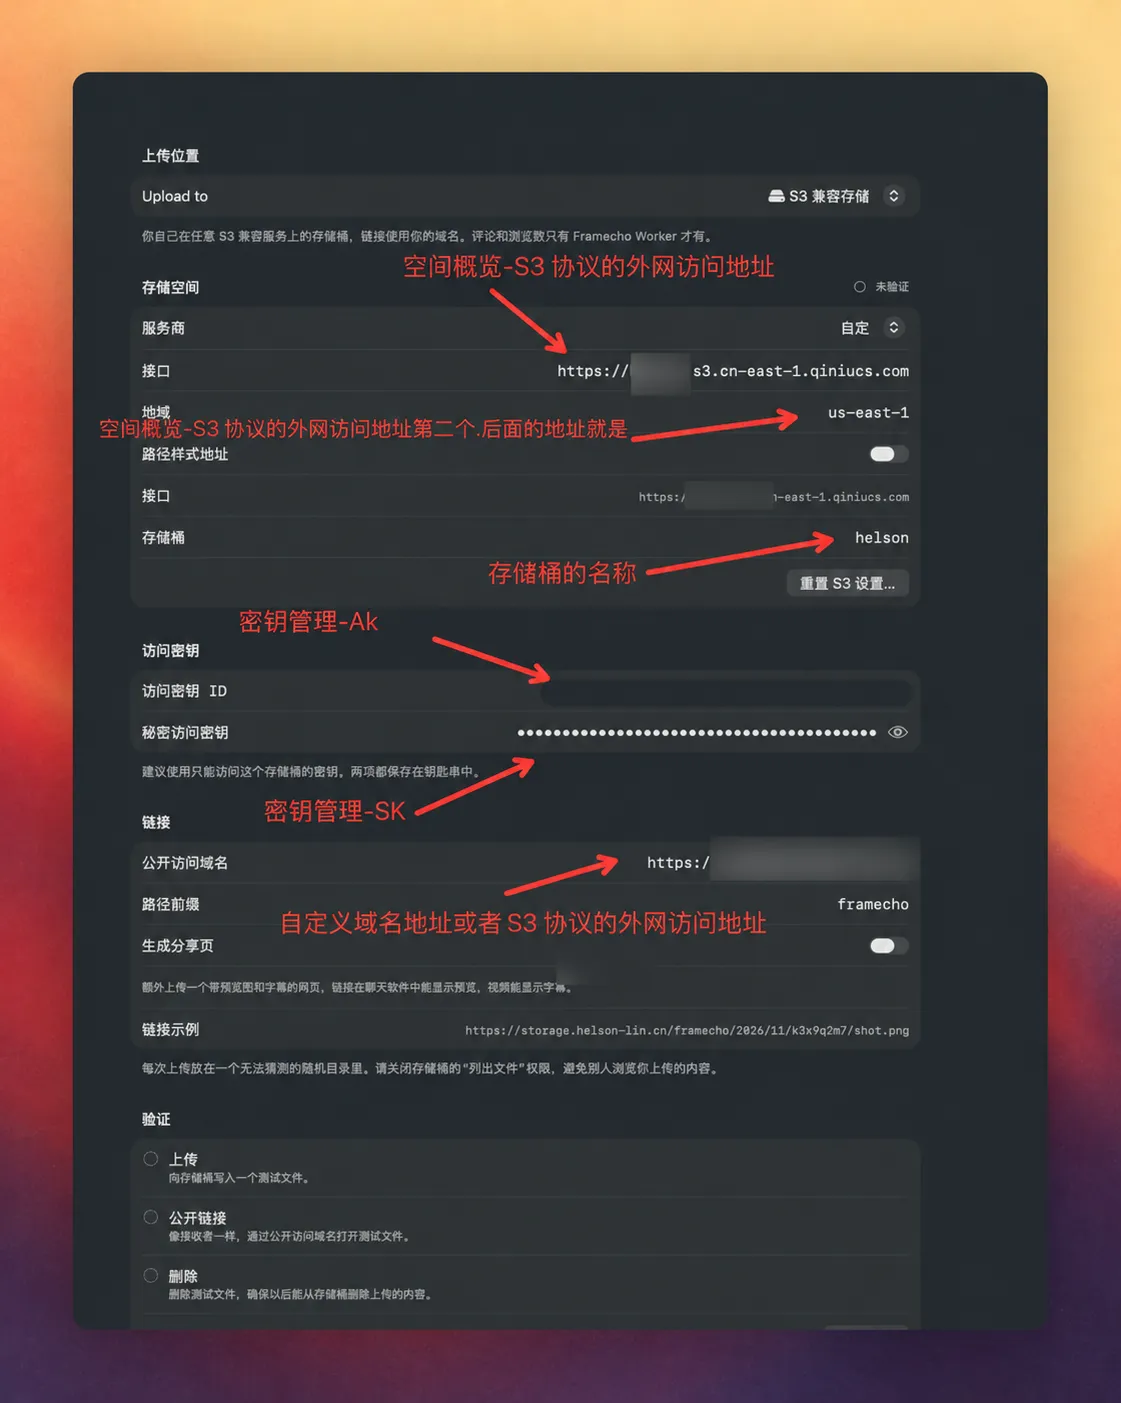
使用內建服務商時只填區域;只有「自訂」需要手動填 Endpoint。
選擇服務商
阿里云 OSS
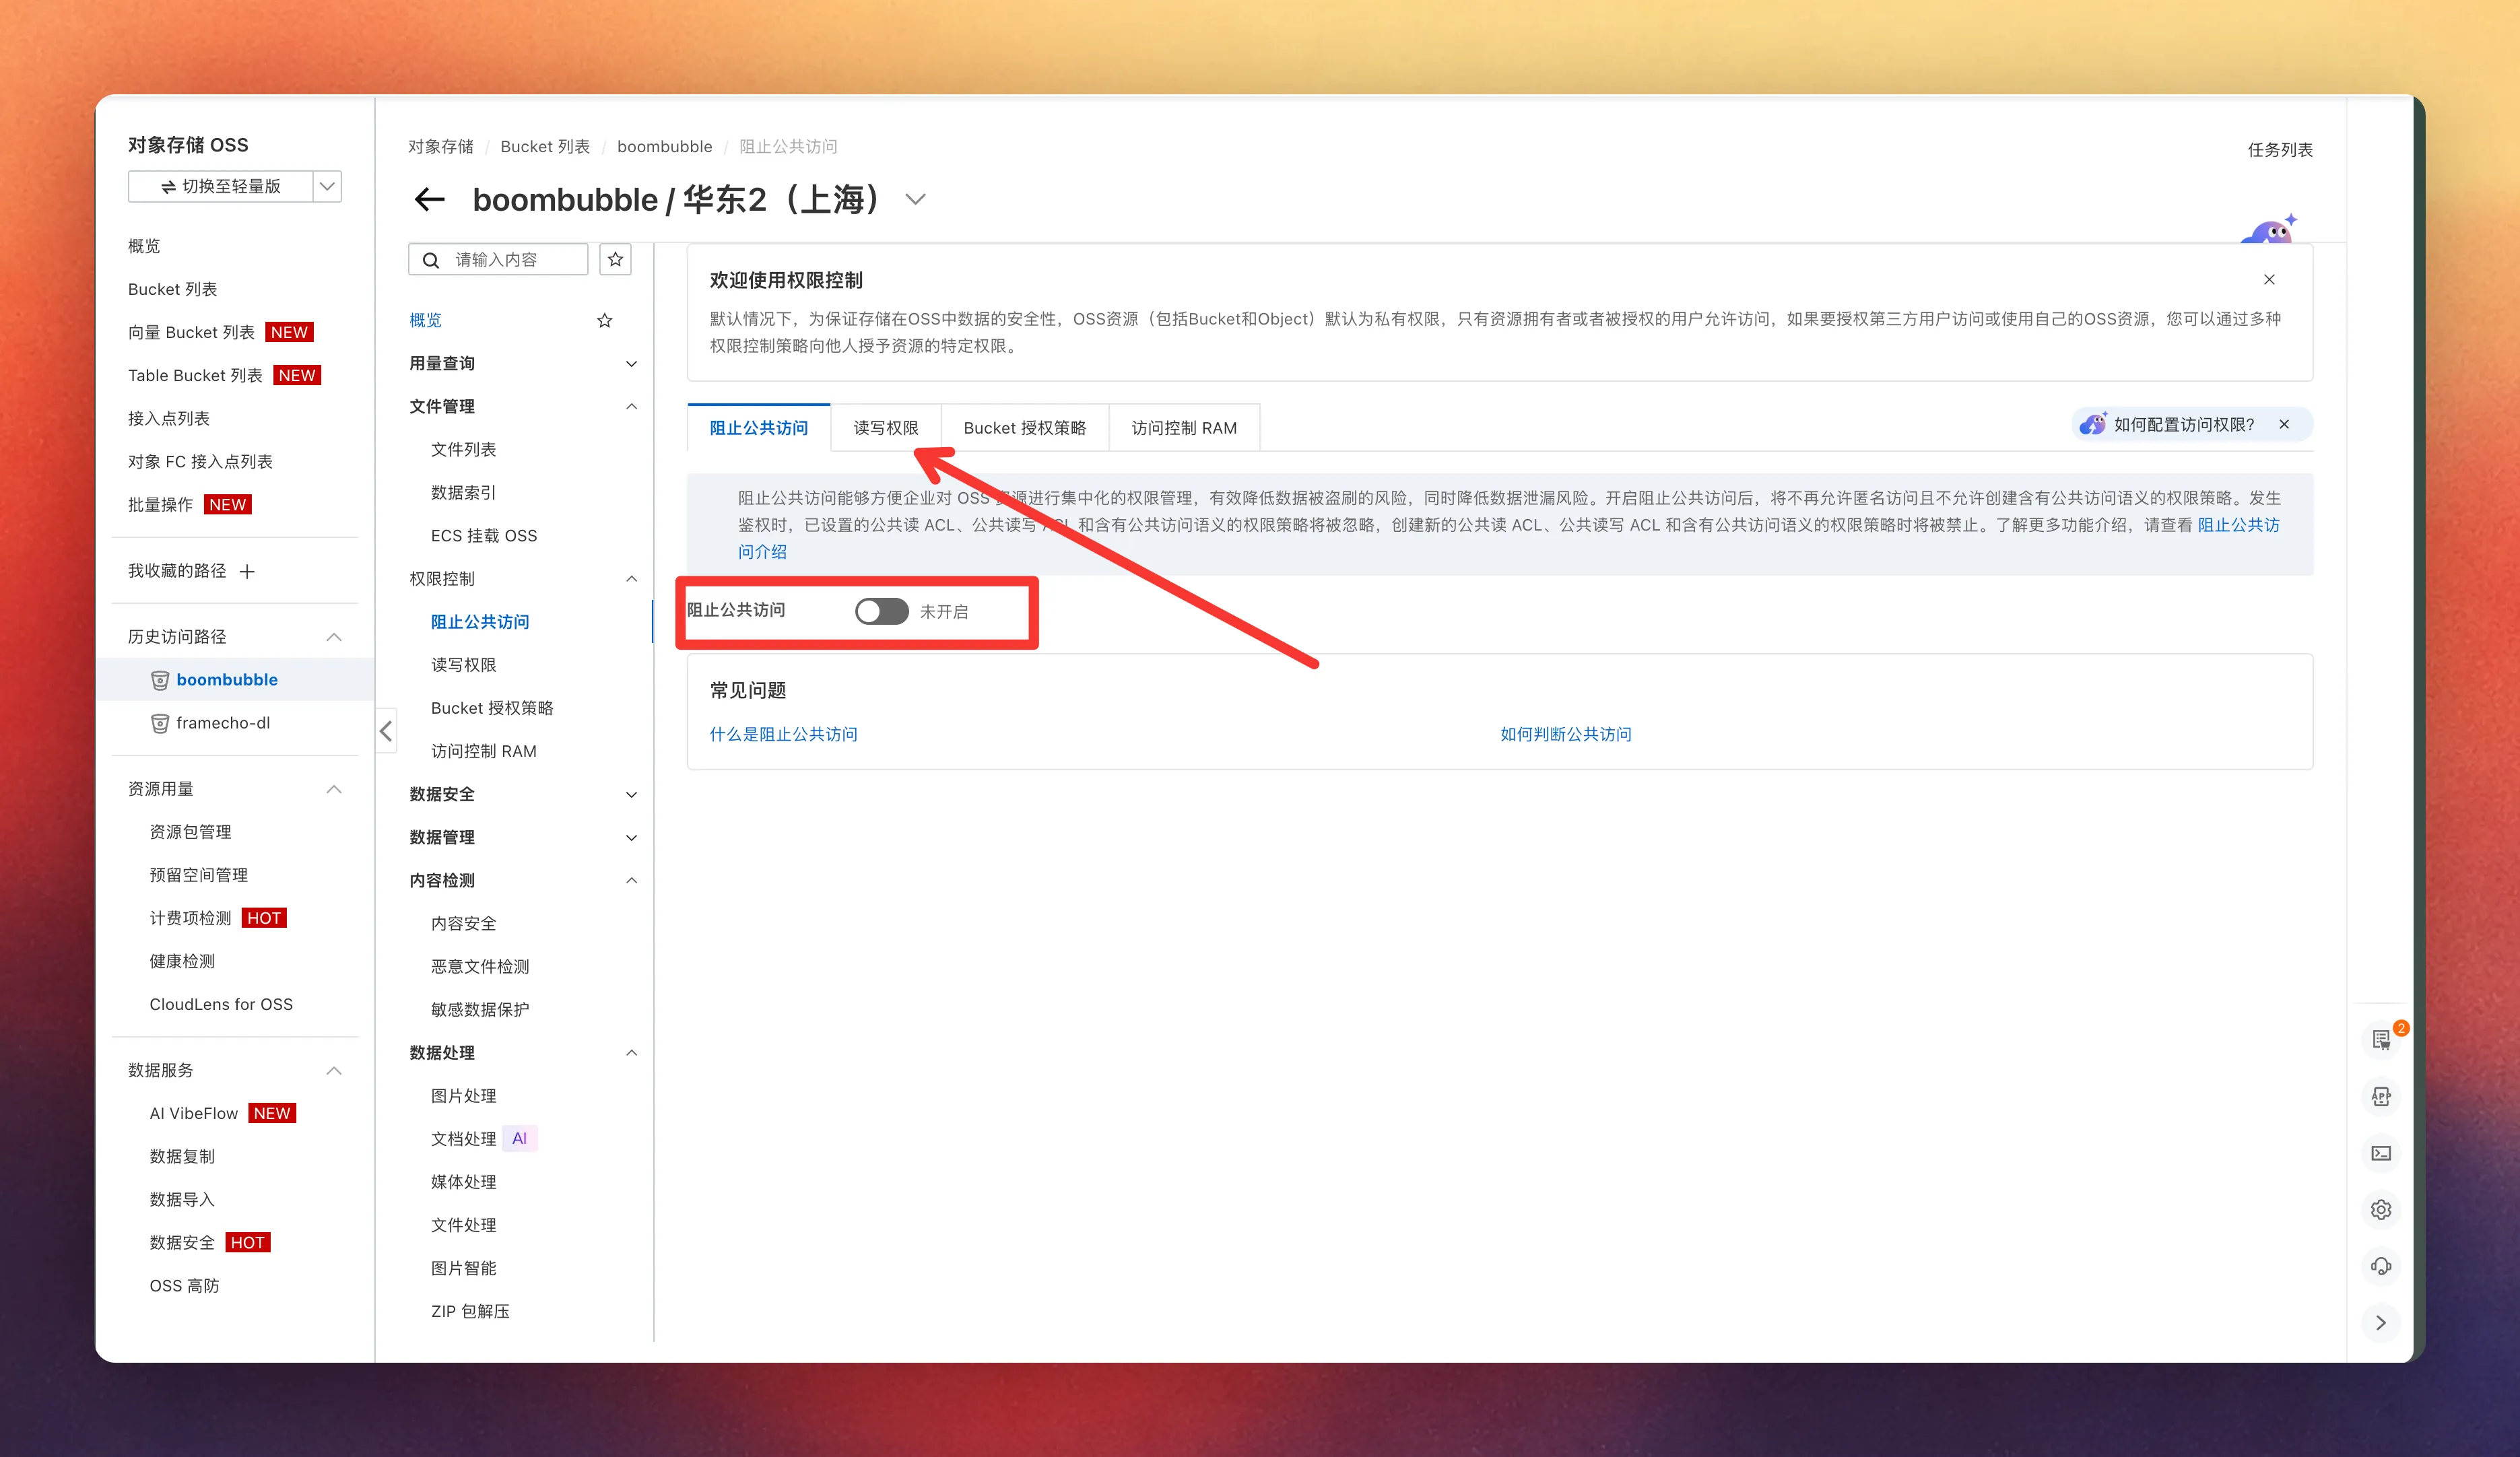
使用 RAM 用户的 AccessKey。推荐 Bucket 保持私有;若要让 HTML 分享页直接在浏览器打开,公开模式应绑定自定义域名。
- 创建 OSS Bucket 并记下地域 ID。
- 在 RAM 中创建专用用户和 AccessKey,授权它读写、删除该 Bucket 内的对象。
- Framecho 选择「阿里云 OSS」,填写地域、Bucket、AccessKey ID 和 AccessKey Secret。
- 推荐选择「私有」并验证连接;只有确需永久公开链接时才配置公共读。
cn-hongkongyour-bucketRAM AccessKey IDRAM AccessKey SecretOSS 默认域名访问 HTML 会强制下载。要在线打开分享页,请在公开模式绑定自定义域名;不要把 Bucket 设为公共读写。
腾讯云 COS
COS 使用 CAM 的 SecretId 与 SecretKey。Bucket 名称通常包含 APPID,例如 example-1250000000。
- 创建 COS Bucket,复制地域 ID 和包含 APPID 的完整 Bucket 名称。
- 在 CAM 新建子用户或密钥,并只授予目标 Bucket 所需的对象读写与删除权限。
- Framecho 选择「腾讯云 COS」;SecretId 填入 Access Key ID,SecretKey 填入 Secret Access Key。
- 保持私有可使用有效期链接;公开模式需给对象匿名读权限并填写可访问域名。
ap-shanghaiexample-1250000000SecretIdSecretKeyCOS 默认域名可能强制下载 HTML。需要浏览器分享页时,使用已备案的自定义域名或 CDN 域名,并在 Framecho 选择公开模式。
Cloudflare R2
R2 需要 Account ID 和专门生成的 R2 API Token 凭据,不是普通 Cloudflare API Token。
- 在 R2 创建 Bucket。
- 在 R2「Manage API Tokens」创建 Object Read & Write Token,并限制到目标 Bucket。
- 保存只显示一次的 Access Key ID 与 Secret Access Key,并复制 Cloudflare Account ID。
- Framecho 选择「Cloudflare R2」,填写三项凭据和 Bucket 后验证。
Cloudflare Account IDautoR2 Access Key IDR2 Secret Access Key公开模式可使用绑定到 Bucket 的自定义域名;r2.dev 仅适合开发测试且有限速。私有模式不需要开启 Public Development URL。
Backblaze B2
必须创建普通 Application Key。Master Application Key 不支持 B2 的 S3 Compatible API。
- 在 Bucket 详情复制 Endpoint,并取出其中的地域,例如 s3.us-east-005.backblazeb2.com 对应 us-east-005。
- 进入 Application Keys,新增可读写目标 Bucket 的普通密钥。
- 将 25 位 keyID 填入 Access Key ID,将只显示一次的 applicationKey 填入 Secret Access Key。
- Framecho 选择「Backblaze B2」,填写地域和 Bucket 后验证。
us-east-005your-bucket25-character keyIDapplicationKey不要填写 12 位 Account / Master Key ID、Bucket ID 或密钥名称。地域必须与 Bucket 页面显示的 Endpoint 完全一致。
Amazon S3
使用 IAM 用户或角色对应的长期访问密钥,限定到 Framecho Bucket 和前缀。
- 创建 S3 Bucket 并记下 Region。
- 创建专用 IAM 身份与 Access Key,授予目标 Bucket 的 Put/Get/Delete、ListBucket 和分片上传权限。
- Framecho 选择「Amazon S3」,填写 Region、Bucket、Access Key ID 和 Secret Access Key。
- 推荐保持 Block Public Access 开启并使用私有有效期链接。
ap-east-1your-bucketIAM Access Key IDIAM Secret Access Key不要使用 AWS Root 用户密钥。公开模式需要明确关闭对应的 Block Public Access 并添加只读 Bucket Policy,风险高于私有模式。
七牛云、MinIO 与其他 S3
任何支持 HTTPS、SigV4、PUT、分片上传、GET 和批量删除的 S3 兼容服务都可以尝试。
- 从服务商控制台复制 S3 API 公网 Endpoint 和签名 Region。
- Framecho 选择「自定义」,填写完整 HTTPS Endpoint、Region、Bucket 和密钥。
- 根据服务商文档选择虚拟主机或路径式地址;MinIO 常用路径式。
- 先运行验证;上传、读取和删除三项都通过后再用于正式分享。
https://s3.example.comus-east-1按服务商要求S3 Access Key / Secret Key七牛云 Kodo 可使用空间概览中的 S3 外网地址;Region 是该地址中的地域段。Endpoint 必须能从当前 Mac 解析和访问。
常見錯誤
SignatureDoesNotMatch通常是 Secret、Region、Endpoint 或系统时间不一致。重新复制密钥,确认地域来自同一个 Bucket。
NoSuchBucketBucket 名称或地域不匹配;腾讯云还要确认名称包含 APPID。
InvalidAccessKeyId填错了密钥类型或字段。B2 必须用普通 Application Key 的 25 位 keyID。
NSURLErrorDomain -1003Endpoint 主机名无法解析。检查是否误填控制台地址、内网地址、Bucket 域名或拼写错误。
链接直接下载通常是 OSS/COS 默认域名策略或文件类型导致。私有签名链接仍可下载;HTML 分享页要在线打开请使用公开模式与自定义域名。
验证上传成功但读取失败密钥有写权限,但 Bucket/域名没有读权限,或公开域名指向了另一个 Bucket。
最後再驗證一次
三項皆通過後,檔案會直接寫入你的 Bucket,金鑰只保存在本機鑰匙圈。